Una conversación con inteligencia artificial puede contener mucho más que preguntas.
Puede incluir código, datos de clientes, condiciones comerciales, documentos internos o reglas del negocio.
Por eso, proteger la información no consiste únicamente en bloquear una herramienta.
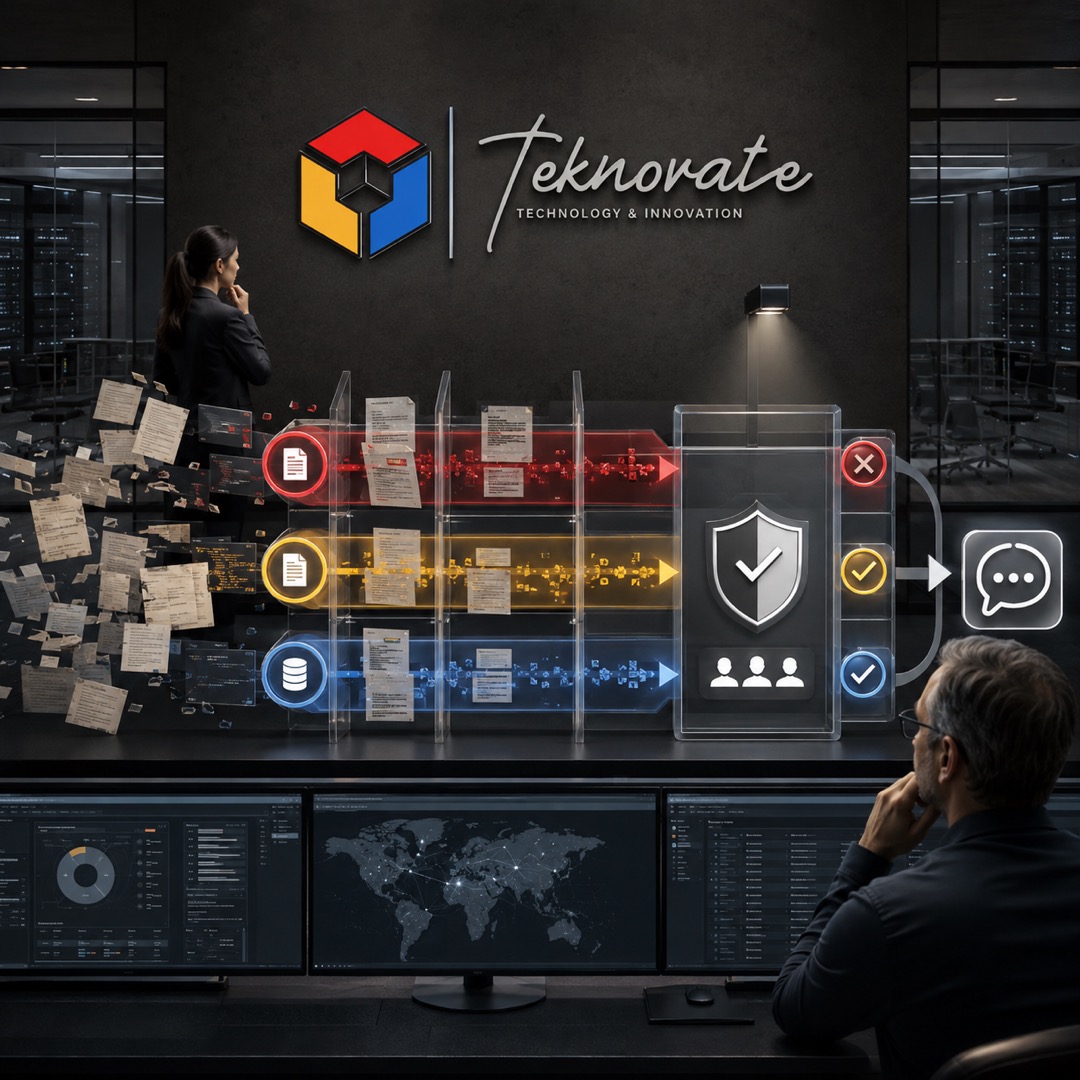
Requiere diseñar un sistema de uso.
Primero, clasificar qué información puede procesarse y cuál debe permanecer fuera.
Después, definir herramientas autorizadas y configurar los controles disponibles.
También establecer límites concretos para cada tipo de uso: qué se permite, qué exige revisión y qué se prohíbe.
Finalmente, conservar trazabilidad suficiente para saber quién utilizó qué información, con qué propósito y cómo se validó el resultado.
La revisión humana sigue siendo necesaria cuando una respuesta puede afectar a un cliente, una obligación contractual o una decisión operativa.
La seguridad no empieza cuando alguien detecta una fuga.
Empieza en el diseño del flujo de trabajo.